يوم الإطلاق هو أسوأ وقت لتكتشف مفتاح API مكشوفًا في تاريخ Git الخاص بك، أو كوكي تسجيل دخول بلا أي حماية. ومع ذلك فهذا بالضبط الوقت الذي يفكر فيه معظم أصحاب المواقع في الأمان لأول مرة — بعد أن يكون الموقع قد صار حيًّا ومفهرسًا ويتصفحه الغرباء بالفعل. الحل هو قائمة فحص أمني تجريها قبل الإطلاق، وهناك مهارة ذكاء اصطناعي مجانية تنفذ معظمها عنك الآن: فحص الترويسات والكوكيز والأسرار المسرَّبة والاعتماديات الضعيفة وثغرات الكود، ثم إصلاح ما يُصلَح بأمان وكتابة الباقي كخطة. هذا الدليل يضع القائمة أمامك، وترتيب الإصلاح، وكيف تُدير الفحص كاملًا بمهارة الفحص الأمني وتأمين التطبيقات.
لنظرة أعمق على المهارة نفسها، راجع شرح مهارة الفحص الأمني — هذه المقالة مخصصة لسير العمل قبل الإطلاق تحديدًا.
ما الذي يجب فحصه قبل إطلاق موقع؟
ستة مجالات، مرتبة تقريبًا بحسب شدة الحرق عند تجاهلها:
- الأسرار المسرَّبة — مفاتيح API والرموز وكلمات المرور في الكود أو تاريخ Git، وهي مقروءة لأي شخص يملك المستودع
- ترويسات الأمان والكوكيز — إعدادات المتصفح التي تصدّ انتحال النقر وهجمات السكربتات وسرقة الجلسات
- الاعتماديات الضعيفة — الحزم التي بُني عليها موقعك، وما إن كانت أي نسخة منها تحمل ثغرة معروفة
- ثغرات الكود — نقاط الحقن وكسر التحكم في الصلاحيات وسائر أصناف الأخطاء التي تلتقطها أدوات مثل Semgrep
- الاستضافة والحاويات — إعدادات بنية تحتية مضبوطة خطأً توسّع سطح الهجوم بصمت
- قائمة مكونات البرمجيات — أن تعرف بالضبط ممّ بُني موقعك، حتى يستغرق التحذير الأمني القادم دقائق لا أيامًا
كيف تُدير مهارة ذكاء اصطناعي فحصًا أمنيًا؟
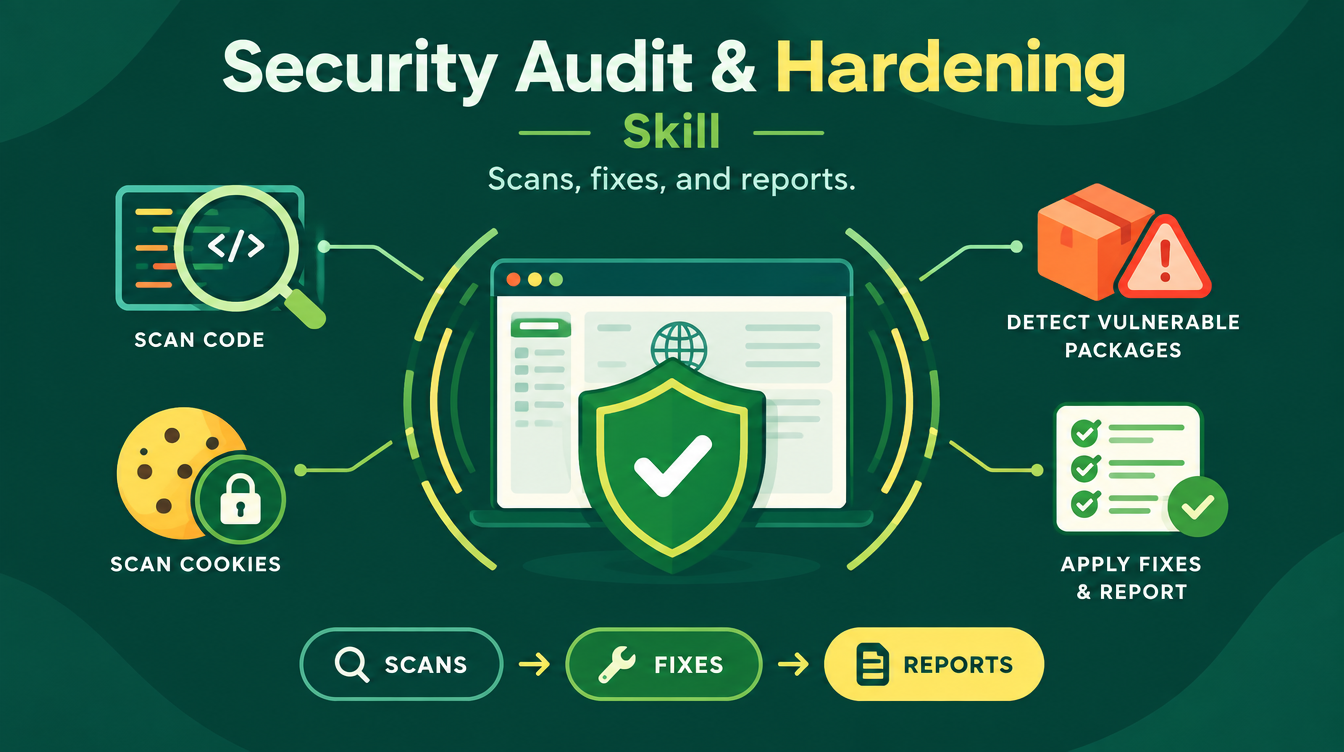
كسير عمل دفاعي منظّم من ثماني مراحل. تبدأ مهارة الفحص الأمني وتأمين التطبيقات بجلسة استقبال — مستودعك أو رابط موقعك، وتأكيد الملكية، ومستوى عمق: أساسي أو قياسي أو صارم — ثم تكتشف حزمتك التقنية ومديري الحزم وإعدادات الاستضافة وتكتب نموذج تهديدات قصيرًا. بعدها تفحص حسب العمق: ترويسات الأمان والكوكيز، والأسرار المسرَّبة في الكود وتاريخ Git عبر Gitleaks، والحزم الضعيفة عبر npm audit وOSV-Scanner وTrivy، وفحص كود بـ Semgrep، ومراجعة يدوية، وفحص OWASP ZAP سلبي، واختبارات وظيفية وتحقق صلاحيات عبر TestSprite عند توفره، وفحوصات الحاويات والبنية التحتية، وقائمة مكونات البرمجيات. كل شيء يعمل دفاعيًا — بلا كود استغلال، والمسح النشط على بيئة تجريبية لا الإنتاج، والأسرار لا تُطبع كاملة أبدًا.
بأي ترتيب تُصلح النتائج؟
تُصلح المهارة بترتيب مقصود، لأن الترتيب الخاطئ يخلق مخاطر جديدة:
| ترتيب الإصلاح | ما يُصلَح | لماذا هذا الموقع في الترتيب |
|---|---|---|
| 1 | الأسرار المسرَّبة — أنت تُدير المفاتيح والمهارة تتولى الباقي | المفتاح المسروق باب مفتوح الآن؛ وكل ما عداه مجرد مسودة |
| 2 | مشاكل الكود الحرجة | ثغرات الحقن والصلاحيات هي ما سيستخدمه المهاجم تاليًا |
| 3 | ترويسات الأمان والكوكيز | تحصين جانب المتصفح، مع تطبيق CSP أولًا بوضع Report-Only |
بعد كل دفعة إصلاحات تعيد المهارة تشغيل البناء والاختبارات، ثم تتحقق من كل نتيجة مرة أخرى وتوثّق دليل قبل/بعد. الإصلاح غير المتحقَّق منه أمنية، لا إصلاح.
كيف تجري فحص ما قبل الإطلاق خطوة بخطوة؟
- نزّل مهارة الفحص الأمني وتأمين التطبيقات من Mahara AI وحمّلها في وكيل البرمجة أو المساعد لديك.
- وجّهها إلى مستودعك أو رابط البيئة التجريبية، وأكّد الملكية، واختر مستوى العمق — أساسي لإطلاق أول، وقياسي أو صارم حين تكون المخاطر أعلى.
- دعها تجري الفحوصات وتبني نموذج التهديدات؛ وإن كانت لديك تقارير خارجية من أدوات مثل securityheaders.com أو Snyk فالصقها — تتتبع المهارة كل بند حتى يُصلَح.
- أدِر المفاتيح المسروبة بنفسك، ثم دع المهارة تصلح ما يصح إصلاحه بأمان بالترتيب — الأسرار، ثم الكود الحرج، ثم الترويسات — مع إعادة البناء والاختبارات بعد كل دفعة.
- اقرأ المخرجين قبل الإطلاق: خطة الإصلاح القابلة للتنفيذ بوكيل ذكاء اصطناعي آخر خطوة بخطوة، والملخص البشري الذي تقرؤه في دقيقتين.
ماذا تفعل بالنتائج بعد الإطلاق؟
تُؤتمت إعادة الفحص. تنهي المهارة مرحلة الصيانة بإعداد سير عمل GitHub Actions للتكامل المستمر وإعداد Dependabot وجدولة إعادات فحص دورية — لأن الموقع الذي كان آمنًا وقت الإطلاق ليس موقعًا يبقى آمنًا مع تقادم اعتمادياته. ملفات المخرجات مصممة لهذه الحلقة: ملف النتائج للتتبع، وخطة الإصلاح لمن ينفّذ — أو ما ينفّذ — الجولة التالية، والملخص لك.
ماذا لو كان الموقع لا يزال قيد البناء؟
إذن أنت في الطرف الأفضل من الصفقة — تستطيع دمج الفحوصات في البناء بدل ترقيعها لاحقًا. اقرن مهارة الفحص بمهارة بناء موقع احترافي، التي تخطط وتكتب موقعًا كاملًا من معلومات عملك الأولية: مقابلة اكتشاف، وخريطة موقع، ونصوص صفحات موجّهة بالفائدة، وحزمة SEO/AEO كاملة بالبيانات الوصفية وschema الأسئلة الشائعة وsitemap وrobots.txt وRSS. ابنِ بالثانية وفاشص بالأولى، وأطلق وقائمة الفحص خضراء أصلًا. سير العمل الكامل في دليل مهارة بناء الموقع الاحترافي، وجانب الظهور بعد الإطلاق مغطى في تحسين موقعك بمهارة مجانية.
الأسئلة الشائعة
هل يستطيع الذكاء الاصطناعي فعلًا فحص موقع أمنيًا؟
نعم، دفاعيًا وضمن ممتلكاتك أنت. تفحص مهارة الفحص الأمني وتأمين التطبيقات الترويسات والكوكيز والأسرار المسرَّبة والاعتماديات الضعيفة وثغرات الكود والحاويات، وتصلح ما يصح إصلاحه بأمان، وتتحقق من كل إصلاح بدليل قبل/بعد — ولا تكتب كود استغلال ولا تفحص مواقع لا تملكها.
ما أول شيء يُصلَح في فحص أمني؟
الأسرار المسرَّبة. تكشف المهارة المفاتيح والرموز في كودك وتاريخ Git أولًا، فتُديرها أنت، وعندها فقط تنتقل إلى مشاكل الكود الحرجة وترويسات الأمان — لأن المفتاح المسروق باب مفتوح الآن وكل ما عداه مسودة.
متى أُجري الفحص الأمني — قبل الإطلاق أم بعده؟
قبل الإطلاق، وعلى البيئة التجريبية. القواعد التي تعمل بها المهارة تفضّل بيئة الاختبار على الإنتاج في المسح النشط، والنتيجة المكتشفة قبل الإطلاق تكلفك بعد ظهر، والنتيجة نفسها بعد الإطلاق قد تكلف حادثة أمنية.
هل تُصلح المهارة المشكلات أم تكتفي بالإبلاغ؟
كلاهما. تصلح ما يصح إصلاحه بترتيب مقصود — مع إعادة تشغيل البناء والاختبارات بعد كل دفعة — وتحزم الباقي في خطة إصلاح قابلة للتنفيذ بوكيل ذكاء اصطناعي، وملف نتائج، وملخص بشري يُقرأ في دقيقتين.
هل مهارة الفحص الأمني مجانية؟
نعم، هي مجانية على Mahara AI. والمهارات المدفوعة على المنصة تبدأ من 499 جنيهًا (نحو 10 دولارات)، وهناك اشتراك شهري بـ 499 جنيهًا بنظام المطالبة والاحتفاظ، وكل عملية شراء يحميها استرداد خلال 7 أيام.
قائمة خضراء أولًا، ثم إطلاق. احصل على مهارة الفحص الأمني وتأمين التطبيقات وأطلق موقعك القادم وأنت تعرف بالضبط ما سيجده الغريب.