معظم المواقع تُخترق من أبواب لم يفحصها أصحابها قط: ترويسة أمنية ناقصة، أو حزمة برمجية بها ثغرة معروفة، أو مفتاح API تسرب إلى سجل git قبل سنتين. الفحص الأمني للمواقع بالذكاء الاصطناعي يجد هذه الأبواب قبل أن يجدها غيرك — ومهارة «الفحص الأمني وتأمين التطبيقات» على Mahara AI تمر عليها كلها واحدة واحدة، تصلح ما يمكن إصلاحه بأمان، وتضع بين يديك خطة لما تبقى. هذا الدليل يشرح كيف تُجري أول فحص من البداية إلى النهاية، وما الذي يُفحص بالضبط، وما الذي تحصل عليه في النهاية.
إن كان نموذج المهارات جديداً عليك، فارجع إلى ما هي مهارة الذكاء الاصطناعي — الخلاصة: حزمة قابلة للتنزيل تعلّم مساعدك منهجية عمل كاملة، تماماً كما تفعل جولة تدقيق SEO لدينا. أنت تحضر التطبيق، والمهارة تحضر الانضباط.
ما هي مهارة الفحص الأمني وتأمين التطبيقات؟
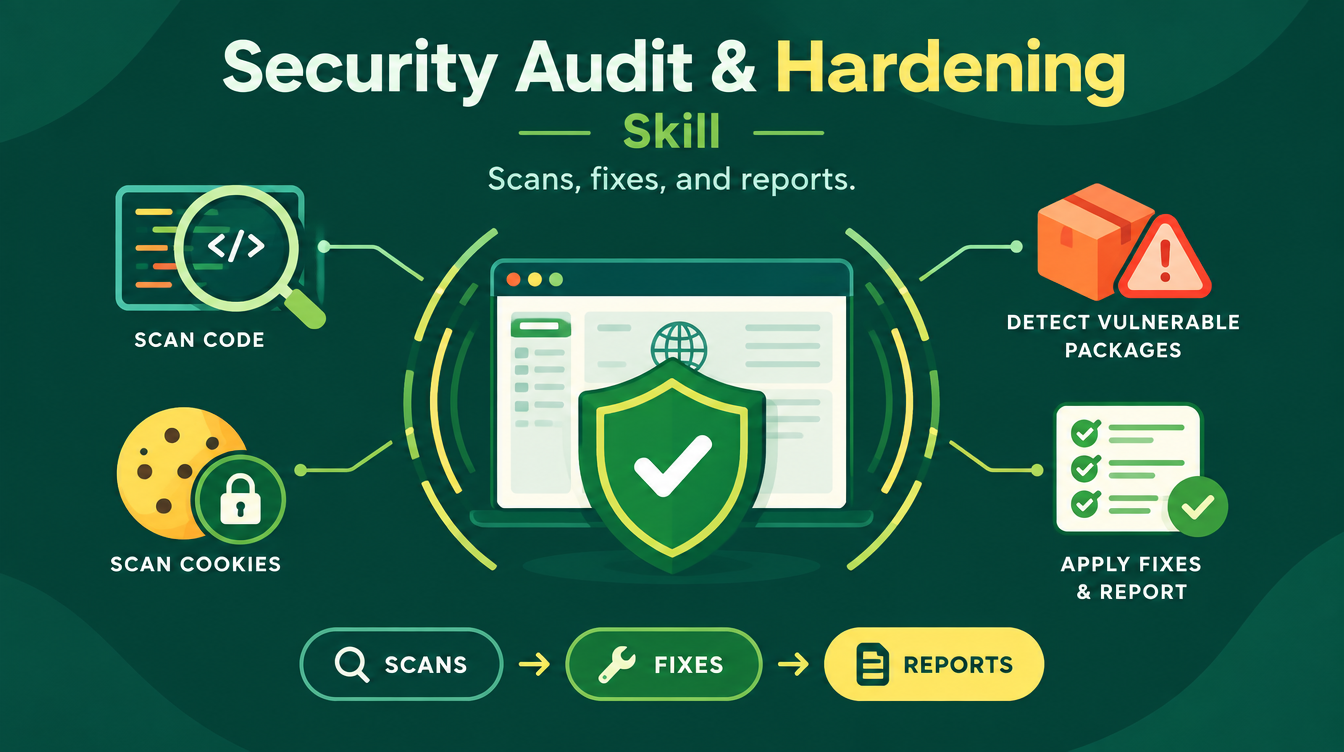
هي مهارة أمنية دفاعية للبرمجيات التي تملكها أو مخوّل باختبارها — موقع، تطبيق ويب، أو مستودع أكواد. تعمل بثماني مراحل محلياً عبر وكيل البرمجة لديك، وتستخدم TestSprite (عبر MCP) لاختبارات وظيفية وصلاحيات حية عند توفرها، وتُصلح ما يمكن إصلاحه بأمان، وتنتهي بمخرجين: خطة إصلاح دقيقة بما يكفي لينفذها وكيل ذكاء اصطناعي آخر خطوة بخطوة، وملخص بشري تقرؤه في دقيقتين. المهارة مجانية على Mahara AI وتعمل داخل Manus ووكلاء البرمجة المحليين.
ما الذي يفحصه التدقيق فعلياً؟
مرحلة الفحص تغطي مساحة أوسع من معظم قوائم التحقق المدفوعة. طبقة بطبقة، هذا ما يعمل:
| طبقة الفحص | ما تكشفه |
|---|---|
| الترويسات الأمنية والكوكيز | CSP وHSTS المفقودة، وإعدادات الكوكيز الضعيفة |
| الأسرار المتسربة (الكود وسجل git) | مفاتيح API والتوكنات، عبر Gitleaks |
| الحزم المصابة | تبعيات معروفة الضرر عبر npm audit وOSV-Scanner وTrivy |
| عيوب الكود | أكواد قابلة للاستغلال عبر Semgrep مع مراجعة يدوية |
| سطح الهجوم | فحص سلبي عبر OWASP ZAP لتطبيقك الحي |
| الوظائف والصلاحيات | ثغرات الصلاحيات عبر اختبارات TestSprite بواسطة MCP |
| فحص الحاويات وIaC | صور وملفات بنية تحتية مضبوطة خطأً |
| SBOM | قائمة مواد كاملة لكل ما يشحنه تطبيقك معه |
كيف تحافظ مرحلة الإصلاح على الأمان؟
بالإصلاح بترتيب صارم: الأسرار المتسربة أولاً — أنت تدور المفاتيح بنفسك — ثم مشاكل الكود الحرجة، ثم الترويسات، مع تشغيل البناء والاختبارات بعد كل دفعة. لا شيء يُرقَّع دفعة واحدة على أمل السلامة. القواعد الأساسية للمهارة هي ما يجعلها جديرة بالثقة على مشروع حقيقي:
دفاعية دائماً وبلا استثناء. المهارة لا تكتب أكواد استغلال، ولا تطبع أسرارك كاملة أبداً، وتفضّل بيئة التجربة على الإنتاج في الفحوص النشطة، وتطبّق CSP في وضع Report-Only أولاً. السرعة ليست مبرراً أبداً للمقامرة بتطبيق حي.
ماذا تستلم في النهاية؟
ثلاثة ملفات وإعداداً للصيانة. SECURITY_FIX_PLAN.md هي خطة الإصلاح القابلة للتنفيذ آلياً، مكتوبة بالإنجليزية ودقيقة بما يكفي ليشغلها وكيل برمجة آخر دون أن تترجم شيئاً. findings.json يحمل الأدلة المنظمة بمعرفات ثابتة حتى يتتبع كل ملحوظة حتى إصلاحها. وSECURITY_BRIEF.md هي النسخة البشرية، بلغتك، بحجم قراءة دقيقتين. ثم تجهز المرحلة الثامنة الجانب المتكرر: سير عمل CI عبر GitHub Actions، وإعداد Dependabot، وإعادة فحص مجدولة — لأن التدقيق عادة، لا حدث لمرة واحدة. والتقارير الخارجية التي لديك أصلاً (Rafter أو securityheaders.com أو Snyk) يمكن لصقها في مرحلة الاستقبال، وتتتبعها المهارة بنداً بنداً حتى الإصلاح.
كيف تُجري فحصك الأول؟
- الاستقبال: أعطِ المهارة المستودع و/أو الرابط الحي، وأكّد الملكية، واختر مستوى العمق، والصق أي تقارير تدقيق خارجية لديك.
- الاستطلاع: تكتشف المهارة التقنيات ومديري الحزم وإعدادات الاستضافة وأدوات الفحص المثبتة، ثم تكتب نموذج تهديدات مختصراً.
- الفحوص: تعمل الطبقات أعلاه بحسب المستوى الذي اخترته.
- الفرز: تُدمج التكرارات، ويُقيَّم الخطورة حسب سياق تطبيقك، وتُعلَّم درجة الثقة، وتُخصص معرفات ثابتة.
- الإصلاح: تدوير الأسرار أولاً، ثم الكود الحرج، ثم الترويسات — مع بناء واختبارات بعد كل دفعة.
- التحقق: يُعاد تشغيل كل فحص بعينه، مع تسجيل أدلة قبل/بعد.
- التقرير: خطة الإصلاح وfindings.json والملخص البشري تصل إلى مشروعك.
- الصيانة: سير عمل CI وإعداد Dependabot يبقيان الفحص يعمل وفق جدول.
ملاحظة عملية من مرحلة الاستطلاع: إن كانت إحدى أدوات الفحص غير مثبتة على جهازك، فمهارة البحث عن أدوات مفتوحة المصدر موجودة لهذا بالضبط — إيجاد الأدوات المجانية مفتوحة المصدر وتثبيتها ليعمل فحصك بكامل عمقه.
أي مستوى عمق تختار؟
الأساسيات لجولة أولى على موقع صغير؛ القياسي لتطبيق إنتاجي له مستخدمون حقيقيون؛ الدقيق حين تحتاج أعمق مراجعة تسمح بها تقنياتك. المستوى الأعلى يضيف المزيد من طبقات الفحص أعلاه، فيتوسع سير العمل نفسه من مشروع نهاية أسبوع إلى مهمة عميل كاملة. ويمكنك تخطي فحوص محددة عند الاستقبال — إن لم ينطبق الفحص السلبي أو فحص الحاويات على إعداداتك، فقل ذلك وتتعدل الخطة.
هل تحتاج أن تكون مهندس أمن معلومات؟
لا — تحتاج الملكية. تطلب منك المهارة تأكيد أنك تملك الهدف أو مخوّل باختباره، ثم تقود العملية بنفسها عبر وكيل البرمجة. ستتخذ قراراً واحداً مهماً فقط — تدوير المفاتيح المتسربة — والملخص البشري يشرح لك السبب. ومن يشغلها داخل Manus يمكنه اتباع دليلنا لاستخدام المهارات مع Manus.
كم تكلّف؟
مهارة الفحص الأمني وتأمين التطبيقات مجانية على Mahara AI. المهارات المدفوعة على المنصة تبدأ من 499 جنيهاً (نحو 10 دولارات)، وهناك اشتراك شهري بـ 499 جنيهاً بنظام المطالبة والاحتفاظ، وكل عملية شراء يحميها استرداد خلال 7 أيام. وإن كنت تبدأ من الصفر، فارجع إلى أين أجد مهارات ذكاء اصطناعي مجانية.
الأسئلة الشائعة
ما هو الفحص الأمني للمواقع بالذكاء الاصطناعي؟
هو مراجعة دفاعية لموقعك أو تطبيقك تُنفذها مهارة الفحص الأمني وتأمين التطبيقات داخل وكيل البرمجة لديك. تفحص الترويسات والكوكيز والأسرار المتسربة والتبعيات المصابة وعيوب الكود والحاويات، ثم تصلح المشاكل بترتيب آمن وتكتب خطة إصلاح وملخصاً بشرياً.
هل مهارة الفحص الأمني مجانية؟
نعم، هي مجانية على Mahara AI. المهارات المدفوعة على المنصة تبدأ من 499 جنيهاً (نحو 10 دولارات)، وهناك اشتراك شهري بـ 499 جنيهاً بنظام المطالبة والاحتفاظ، وكل عملية شراء يحميها استرداد خلال 7 أيام.
هل تهاجم المهارة موقعي لاختباره؟
لا. هي دفاعية بالكامل: لا تكتب أكواد استغلال، وتفضّل بيئة التجربة على الإنتاج في الفحوص النشطة، ولا تطبع الأسرار كاملة أبداً، وتطبق CSP في وضع Report-Only أولاً.
ما هي مستويات العمق الثلاثة؟
الأساسيات والقياسي والدقيق. المستوى الأعلى يضيف طبقات فحص أكثر: مراجعة كود Semgrep، وفحص OWASP ZAP السلبي، واختبارات TestSprite الوظيفية والصلاحيات، وفحص الحاويات وIaC، وSBOM.
ماذا أحصل عليه عند انتهاء الفحص؟
ثلاثة ملفات — SECURITY_FIX_PLAN.md (قابلة للتنفيذ آلياً بالإنجليزية)، وfindings.json (أدلة منظمة بمعرفات ثابتة)، وSECURITY_BRIEF.md (ملخص بشري بدقيقتين بلغتك) — إضافة إلى سير عمل CI وإعداد Dependabot لإعادة الفحص الدورية.
موقعك يحتوي أبواباً لم تتحقق منها قط. تصفح مكتبة مهارات Mahara AI، ونزّل مهارة الفحص الأمني وتأمين التطبيقات، ودعها تغلقها هذا الأسبوع.